
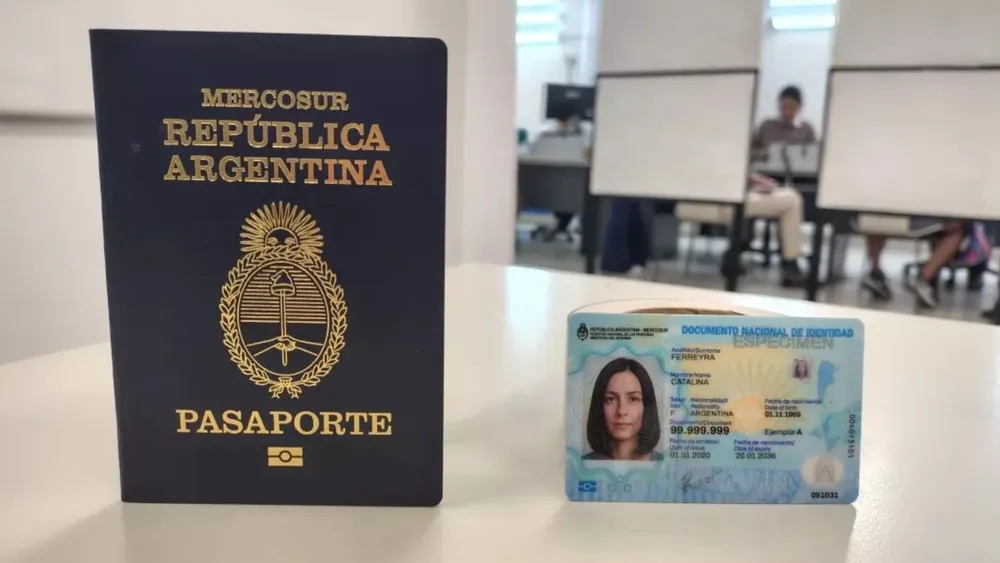
Desde las 0 del sábado 21 de noviembre rigen los nuevos aranceles del RENAPER: el DNI aumenta 100% y el pasaporte, 30%. El Registro Civil de Salta mantiene guardias durante el fin de semana largo.

 EN VIVO
Seguí minuto a minuto la transmisión oficial, acá en PUE!.
🔊 Tocá el video para activar el sonido
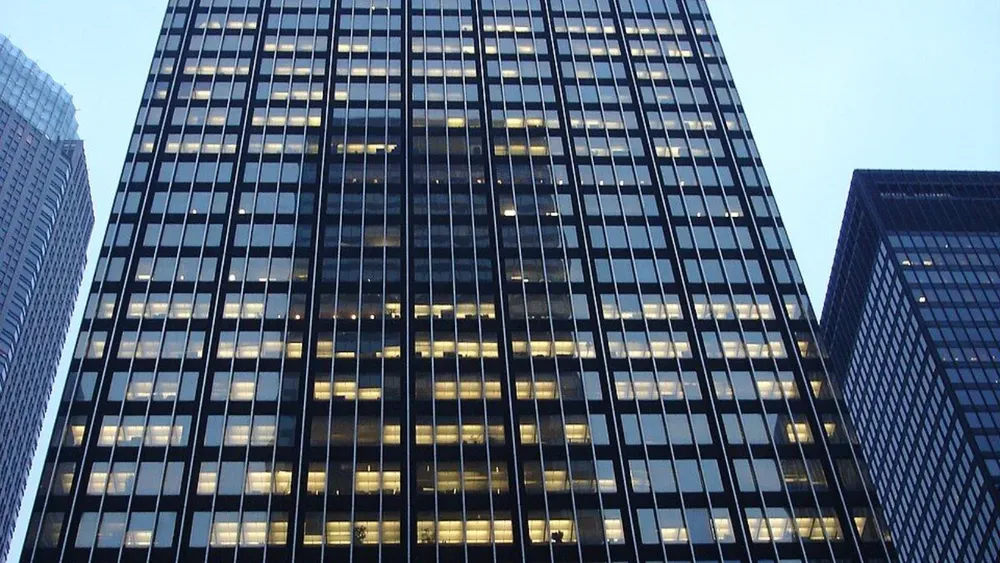
Foto de archivo: la sede de JPMorgan Chase en Nueva York.
Visa, Mastercard y JPMorgan Chase confirmaron que datos de sus clientes quedaron expuestos después de un ciberataque a proveedores externos. El grupo de ransomware n0n se atribuyó el ataque: les dio 48 horas para pagar un rescate y, al no recibirlo, publicó la información en la dark web.
Según la investigación preliminar de JPMorgan, los atacantes accedieron a datos de marketing que pueden incluir nombres y correos electrónicos de algunos clientes. Un análisis de especialistas en ciberseguridad estima que serían unos 16.000 clientes del banco, en su mayoría de alto patrimonio.
Visa explicó que la brecha se originó en un proveedor de la región Asia-Pacífico y que sus propios sistemas no estuvieron involucrados. "No se vieron afectados datos de pago, como los números de tarjeta", aseguró la compañía. Se calcula que hay más de 6.000 clientes de su segmento premium afectados.
Mastercard, por su parte, indicó que los atacantes accedieron a información limitada de algunos titulares inscriptos en un programa de beneficios específico, y que ya contuvo la exposición.
Las tres empresas remarcaron que el incidente no afectó las redes de pago ni la posibilidad de usar las tarjetas con normalidad. Las cifras de afectados surgen de análisis independientes y no fueron confirmadas por las compañías.
La noticia impactó en Wall Street: las acciones de Visa cayeron un 2,5%, las de Mastercard un 1,9% y las de JPMorgan un 0,7% en las primeras horas de operaciones.
Los expertos advierten que, con nombres y correos en manos de delincuentes, crece el riesgo de phishing: mensajes falsos que se hacen pasar por el banco o la tarjeta para pedir claves o datos. La recomendación es no hacer clic en enlaces de correos o mensajes sospechosos, no compartir nunca códigos ni contraseñas y consultar siempre por los canales oficiales.
Desde las 0 del sábado 21 de noviembre rigen los nuevos aranceles del RENAPER: el DNI aumenta 100% y el pasaporte, 30%. El Registro Civil de Salta mantiene guardias durante el fin de semana largo.
El Servicio Meteorológico Nacional emitió una alerta para la madrugada del sábado, de 0 a 6. Se esperan tormentas fuertes o localmente severas, con lluvias de entre 30 y 70 milímetros, granizo y ráfagas.
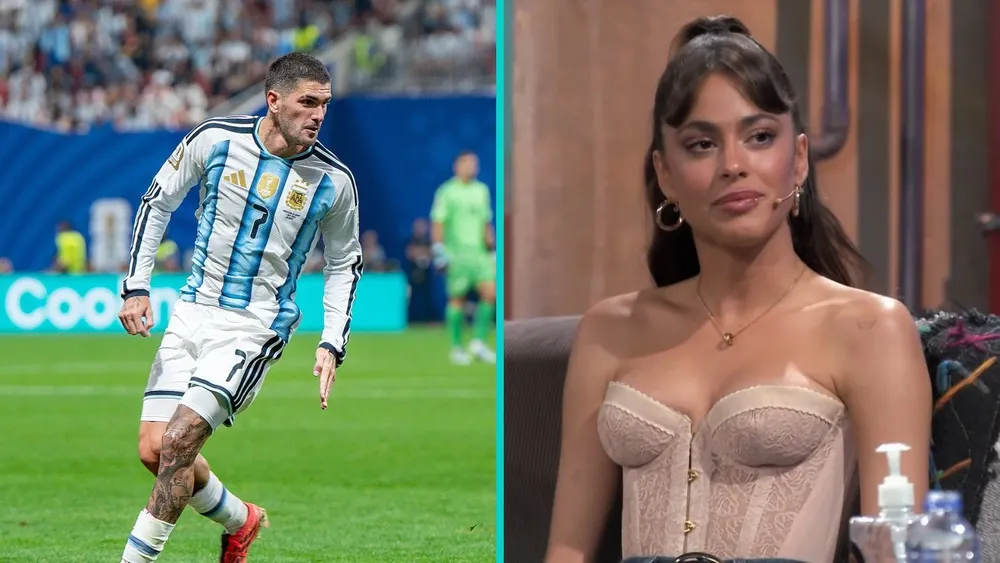
El mediocampista de la Selección publicó una selfie en Instagram con el mensaje “En un mes me casoooo” y despejó las dudas: la boda con la cantante será el 19 de diciembre, la fecha que ya figuraba en la invitación que se había filtrado.
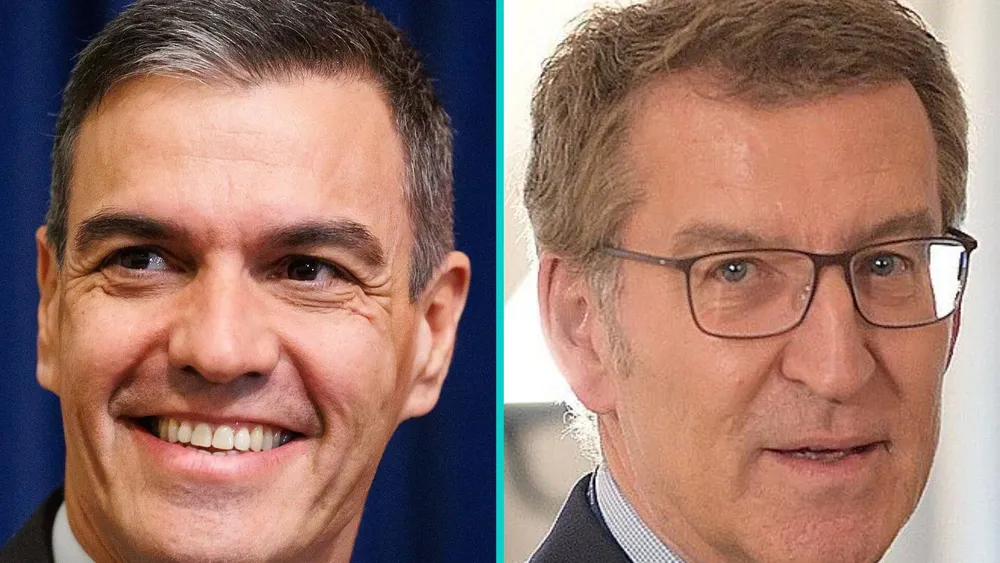
El presidente del Gobierno español y el líder del Partido Popular se enfrentaron en el único cara a cara antes de las elecciones del 29 de noviembre. Hubo cruces por corrupción, impuestos y vivienda, y el nombre de Milei apareció en la discusión.
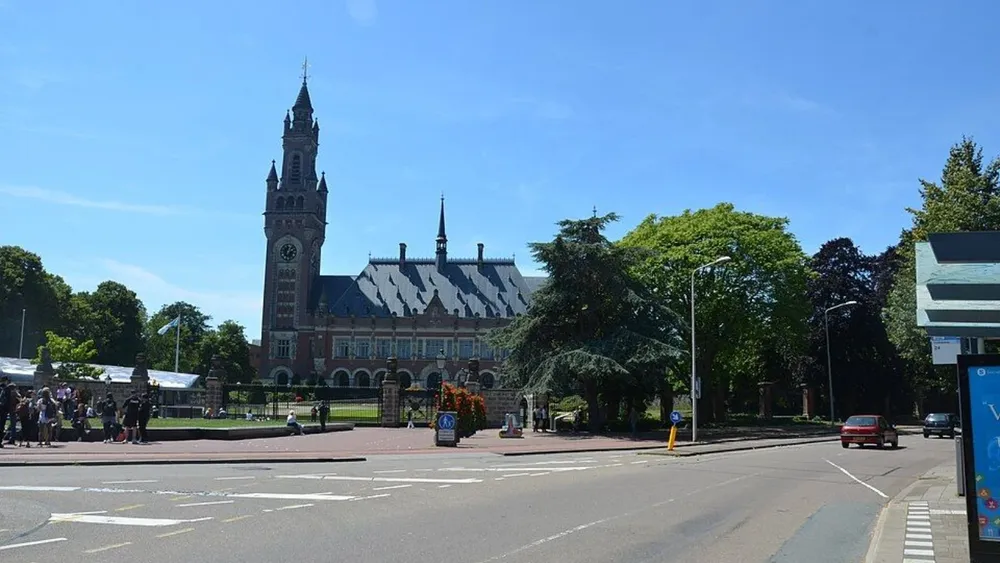
Por primera vez, la Corte Internacional de Justicia declaró que un Estado cometió un genocidio. Ordenó reparaciones a las víctimas y garantizar el regreso seguro de cientos de miles de desplazados.
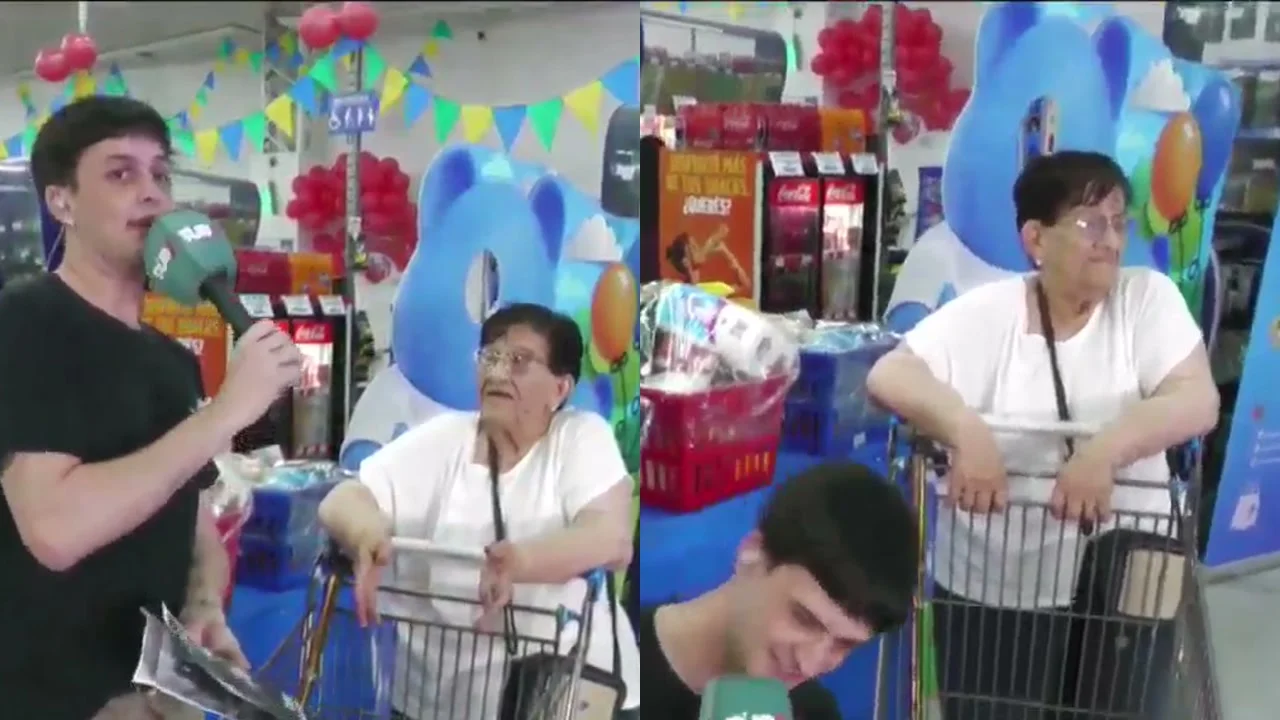
La transmisión sale por el canal de YouTube de PUE! desde una sucursal de Súper Damesco. Para entrar en juego por los $150.000, hay que dejar un comentario en el vivo.
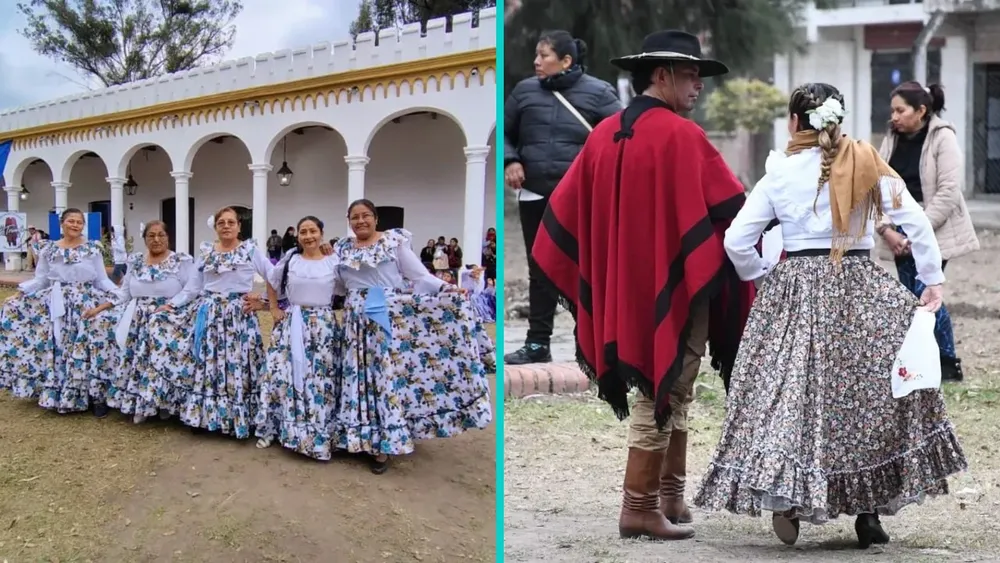
La cuarta edición de "Entre Danzas, Mates y Amigos" tendrá academias folclóricas, artistas invitados, feria de emprendedores y mateada comunitaria. Arranca a las 14 y la entrada es libre y gratuita.
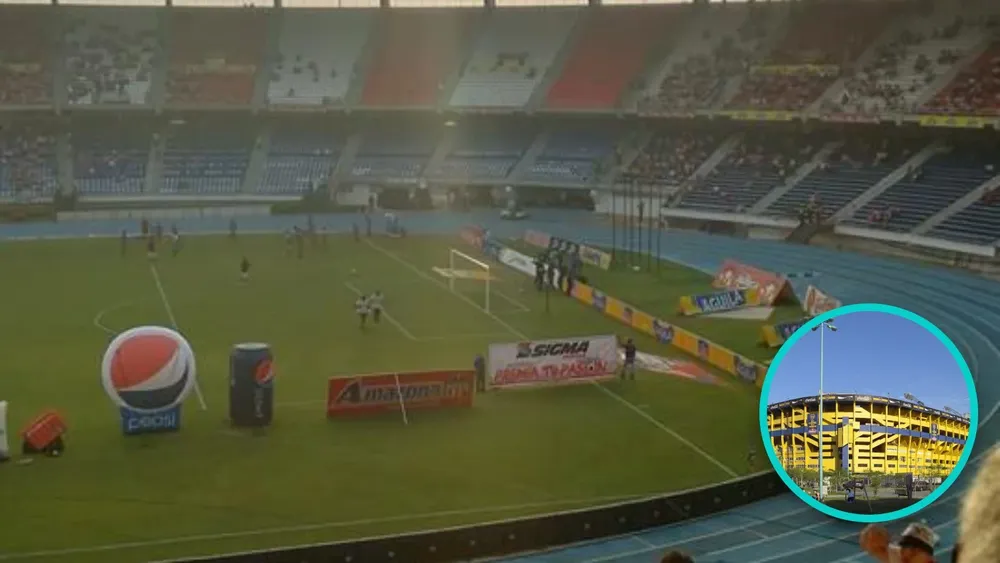
La final única se juega en el estadio Metropolitano Roberto Meléndez de Barranquilla. El Xeneize busca su tercera Sudamericana y cortar una racha de 18 años sin títulos internacionales.
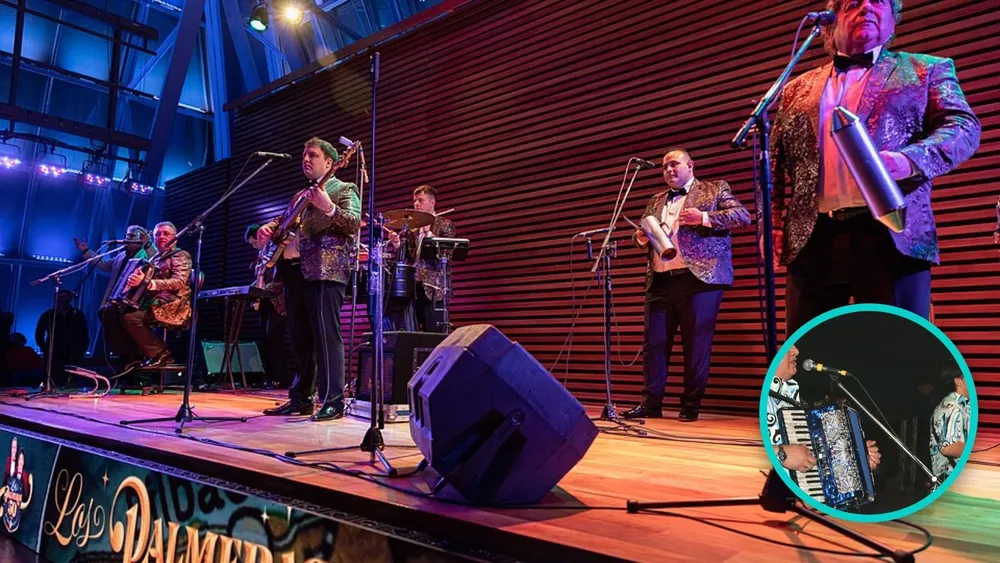
A ocho días de la muerte del fundador de Los Palmeras, Marcos Camino Jr. publicó un mensaje en la cuenta de Instagram de su padre: "Llegará el día en que también voy a hablar como han hablado de mi papá".
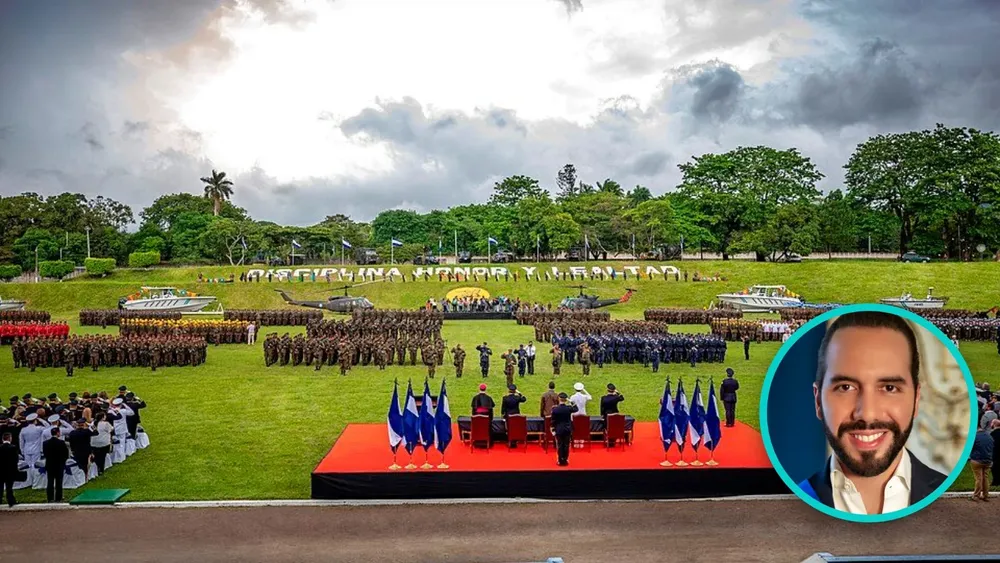
Lo que empezó como un operativo para rescatar a cuatro soldados salvadoreños secuestrados se convirtió en una guerra abierta contra las bandas armadas de Puerto Príncipe. Ya hubo bombardeos a casas de jefes pandilleros y denuncias de represalias.